信息安全审计 网络信息化时代下保障企业信息安全的有力武器

在当今网络信息化时代,企业运营日益依赖信息系统和网络技术,数据已成为核心资产。随之而来的网络安全威胁也层出不穷,从外部黑客攻击到内部数据泄露,风险无处不在。信息安全审计作为一种系统性、独立性的评估活动,通过对企业信息系统的安全性、合规性和有效性进行检查与验证,正成为企业保障信息安全的“有力武器”。而网络与信息安全软件的开发,则为审计工作提供了自动化、智能化的技术支撑。本文将从信息安全审计的内涵与价值出发,探讨其在企业信息安全保障中的关键作用,并分析网络与信息安全软件开发如何赋能审计实践,最终提出构建以审计为核心的安全防护体系的建议。
一、信息安全审计的内涵与核心价值
信息安全审计是指由独立审计人员或专业团队,依据相关法律法规、标准规范(如ISO 27001、等级保护2.0等),对企业信息系统的技术安全、管理安全、运营安全等进行全面检查与评价的过程。其核心价值体现在三个方面:
- 风险发现与控制:通过漏洞扫描、配置核查、日志分析等手段,识别系统弱点与潜在威胁,评估风险等级,并推动整改,将风险控制在可接受范围内。
- 合规性保障:随着《网络安全法》《数据安全法》《个人信息保护法》等法规的实施,企业面临严格的合规要求。信息安全审计能够验证企业是否满足法律与标准要求,避免因违规带来的法律与声誉风险。
- 持续改进:审计不是一次性活动,而是周期性、持续性的过程。通过审计发现的问题和改进建议,企业可以不断优化安全策略、完善管理制度,提升整体安全防护能力。
二、网络与信息安全软件:审计工作的技术引擎
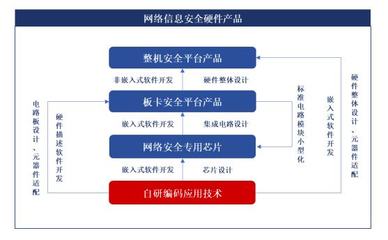
面对复杂多变的信息系统环境,传统人工审计已难以满足高效、全面、实时的要求。网络与信息安全软件的开发,为审计工作提供了强大的技术工具,显著提升了审计的深度、广度和效率。
- 自动化审计工具:如漏洞扫描器、配置核查工具、日志审计系统等,能够自动发现技术层面的安全问题,减少人工操作,提高审计覆盖率与准确性。
- 安全管理平台:通过集成资产管理、风险评估、合规检查等功能,实现安全审计的流程化、标准化管理,帮助审计人员快速掌握整体安全状况。
- 大数据与AI分析:利用大数据技术对海量日志进行关联分析,借助人工智能算法识别异常行为与潜在攻击,使审计从“事后检查”向“事前预警”转变。
- 审计追踪与取证:开发专门的审计追踪软件,记录系统操作行为,确保审计线索的完整性与可追溯性,为安全事件调查提供证据支持。
这些软件的开发不仅提升了审计效率,还使审计结果更加客观、可量化,为企业决策提供数据支撑。
三、以信息安全审计为核心,构建企业安全防护体系
要充分发挥信息安全审计的“武器”作用,企业需从组织、制度、技术三个层面构建以审计为核心的安全防护体系。
- 组织保障:设立独立的审计部门或岗位,明确职责权限,确保审计工作的独立性与权威性。加强审计人员培训,提升其技术能力与业务理解。
- 制度保障:建立常态化的信息安全审计制度,明确审计范围、频率、流程和整改要求,将审计结果纳入绩效考核,形成闭环管理。
- 技术保障:持续投入网络与信息安全软件的开发与优化,结合企业实际需求,定制化审计工具,并注重与现有安全设备(如防火墙、IDS/IPS)的联动,形成协同防护。
- 文化保障:通过审计宣贯与培训,提升全员安全意识,营造“人人重视安全、主动配合审计”的文化氛围,使审计工作得以顺利开展。
四、
网络信息化时代,企业信息安全面临前所未有的挑战。信息安全审计作为一项系统性的风险管理和合规保障手段,是企业在复杂环境中稳健前行的重要支撑。而网络与信息安全软件的开发,则为审计工作插上了技术的翅膀,使其更加智能、高效。企业应当高度重视信息安全审计,加大技术研发投入,将审计融入日常安全管理,构筑起坚实的安全防线,从而在数字化浪潮中行稳致远。
如若转载,请注明出处:http://www.englishfrontline.com/product/46.html
更新时间:2026-11-19 00:59:28