数字浮现 信息安全专业走进未来——网络与信息安全软件开发的机遇与路径
在数字化浪潮席卷各行各业的今天,“数字浮现”不再只是一个技术隐喻,而是现实世界的结构性转变。数据成为新的生产要素,网络成为社会运行的基础底座,信息安全随之从“后台支撑”走向“前台核心”。对于信息安全专业而言,走进未来意味着必须直面网络与信息安全软件开发这一关键领域——它既是防御体系的工程化载体,也是攻防对抗能力的具体投射。本文围绕这一主题,探讨趋势、能力与路径。
一、数字浮现下的安全新图景
“数字浮现”有三层含义:其一,物理世界与数字世界的映射日益实时、精细,攻击面从信息系统扩展到物理设施与社会流程;其二,数据的流动和聚合使隐私与机密性风险呈指数级放大;其三,安全事件的影响从“信息损失”升级为“业务停摆、信任崩塌、公共安全受威胁”。在此背景下,信息安全专业不再仅仅关注合规与审计,而是深度参与产品、系统与基础设施的研发全过程。网络与信息安全软件开发因此成为从“发现问题”到“解决问题”的核心环节。
二、网络与信息安全软件开发的范畴与趋势
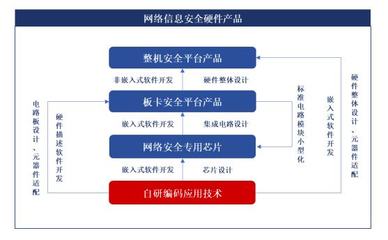
网络与信息安全软件并非单一品类,而是包含安全防护类(防火墙、WAF、终端防护)、检测响应类(IDS/IPS、SIEM、SOAR)、身份与访问类(IAM、零信任)、数据安全类(DLP、加密与密钥管理)、安全测试类(漏洞扫描、渗透测试平台、代码审计)以及安全编排与自动化等多个方向。当前发展趋势清晰可见:
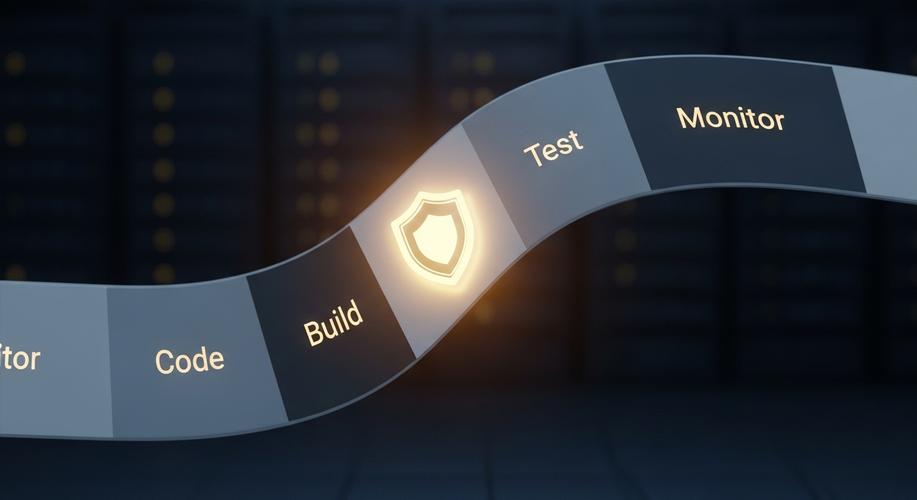
- 左移与安全内建:安全能力以SDK、API、策略即代码的形式嵌入DevSecOps流水线,软件开发者与安全开发者协同成为常态。
- 云原生与零信任:微服务、容器与Serverless重塑安全边界,安全软件必须适应弹性、分布式与身份中心的架构。
- 智能化与自动化:机器学习用于威胁检测、异常行为分析与告警降噪;SOAR推动响应流程自动化,缓解安全人员短缺。
- 供应链安全:软件物料清单(SBOM)、依赖项漏洞管理、构建链完整性成为安全软件的新标配。
- 隐私计算与数据安全:联邦学习、可信执行环境、同态加密等从研究走向工程化,推动数据“可用不可见”。
三、信息安全专业的能力映射
面对上述趋势,信息安全专业需要从“知识型”向“工程型+对抗型”升级。核心能力包括:扎实的编程与软件工程能力(如C/C++、Go、Rust、Python及前后端框架);深入理解操作系统、网络协议与数据库;掌握密码学应用与安全协议设计;熟悉漏洞机理与攻防技术(如OWASP Top 10、MITRE ATT&CK);具备安全开发流程(SDL)与DevSecOps实践能力;了解云安全、容器安全与零信任架构;同时具备合规意识与风险管理思维。概括而言,未来的信息安全人才应能“读懂代码、设计机制、验证效果、运营体系”。
四、从课堂到产业的实践路径
信息安全软件开发是一门实践性极强的学问。高校与培训机构应强化“以项目为中心”的教学:建设安全靶场与攻防演练平台;引导学生参与开源安全项目;与产业共建联合实验室,围绕真实场景开展安全软件研发。对个人而言,可沿“基础编程→安全编码→安全工具开发→安全产品研发→安全架构设计”的路径逐步深入,并通过CTF竞赛、漏洞挖掘、安全认证(如CISSP、OSCP、CKS等)与实习实践积累经验。企业则应建立安全研发文化,将安全度量、威胁建模与代码审计纳入研发生命周期。
五、挑战与治理:让安全软件可持续
网络与信息安全软件开发也面临现实挑战:攻防不对称导致追求“绝对安全”不可行,需以风险驱动、纵深防御为原则;安全软件自身也可能成为攻击目标,必须高度重视其供应链安全与代码质量;安全与隐私、效率与合规之间需要平衡,避免过度采集与滥用。治理层面,应推动安全软件标准化、接口开放与互操作,完善漏洞披露与应急响应机制,并通过法律法规与行业规范引导负责任的安全研发。
数字浮现之处,安全如影随形。信息安全专业走进关键在于把安全理念转化为可运行、可验证、可运营的软件能力。网络与信息安全软件开发既是技术战场,也是人才熔炉。唯有坚持工程实践、攻防并重、开放协同,才能在不确定的数字未来中构筑确定的安全底座,让每一次“数字浮现”都伴随可信与安心。
如若转载,请注明出处:http://www.englishfrontline.com/product/44.html
更新时间:2026-11-19 16:04:28